
802.1x / RADIUS
802.1x is een authenticatiestandaard op poortniveau: een apparaat dat op een switchpoort wordt aangesloten, moet zich eerst identificeren voordat het toegang krijgt tot het netwerk. PrivateLAN bevat een RADIUS-server die deze authenticatie voor uw switches afhandelt.
RADIUS-clients
Elke switch die apparaten via 802.1x moet authenticeren, moet worden geregistreerd als RADIUS-client (ook wel NAS — Network Access Server genoemd):
| Veld | Omschrijving |
|---|---|
| Clientnaam | Een herkenbare naam voor de switch |
| IP-adres | Het beheer-IP-adres van de switch |
| Netmasker | Het netmasker voor de client (of subnet van clients) |
| NAS-type | De apparaatcategorie, gebruikt door FreeRADIUS om vendor-attributen te interpreteren |
| Shared secret | Een geheim dat de communicatie tussen switch en RADIUS-server beveiligt |
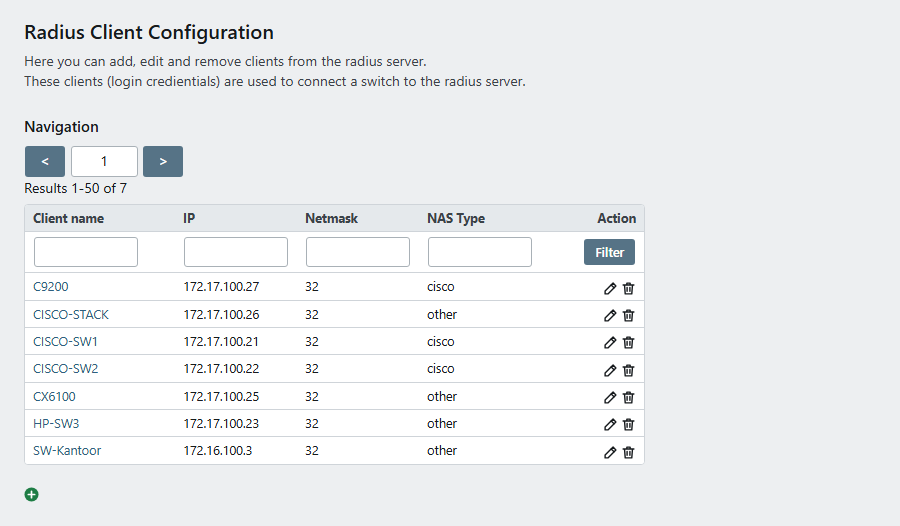
Het aantal RADIUS-clients is niet beperkt door uw licentie. Zodra een client wordt toegevoegd, gewijzigd of verwijderd, wordt de configuratie van de RADIUS-server automatisch bijgewerkt.
Certificaten
802.1x-authenticatie maakt gebruik van certificaten die worden uitgegeven door de eigen Certificate Authority (CA) van PrivateLAN. Op de RADIUS-configuratiepagina kunt u instellen:
- Geldigheid CA-certificaat — hoe lang het CA-certificaat geldig is (standaard 3650 dagen)
- Geldigheid servercertificaat — hoe lang het certificaat van de RADIUS-server geldig is (standaard 3650 dagen)
- Geldigheid clientcertificaat — hoe lang certificaten voor clientapparaten geldig zijn (standaard 3650 dagen)
- Certificaatwachtwoorden — de CA- en serverwachtwoorden beschermen de privésleutels die op de appliance blijven (alleen voor intern gebruik). Het clientwachtwoord beschermt de certificaten die aan clientapparaten worden uitgegeven en is het wachtwoord dat u invoert bij het importeren van een clientcertificaat (PFX / P12) of het gebruik van de bijbehorende sleutel
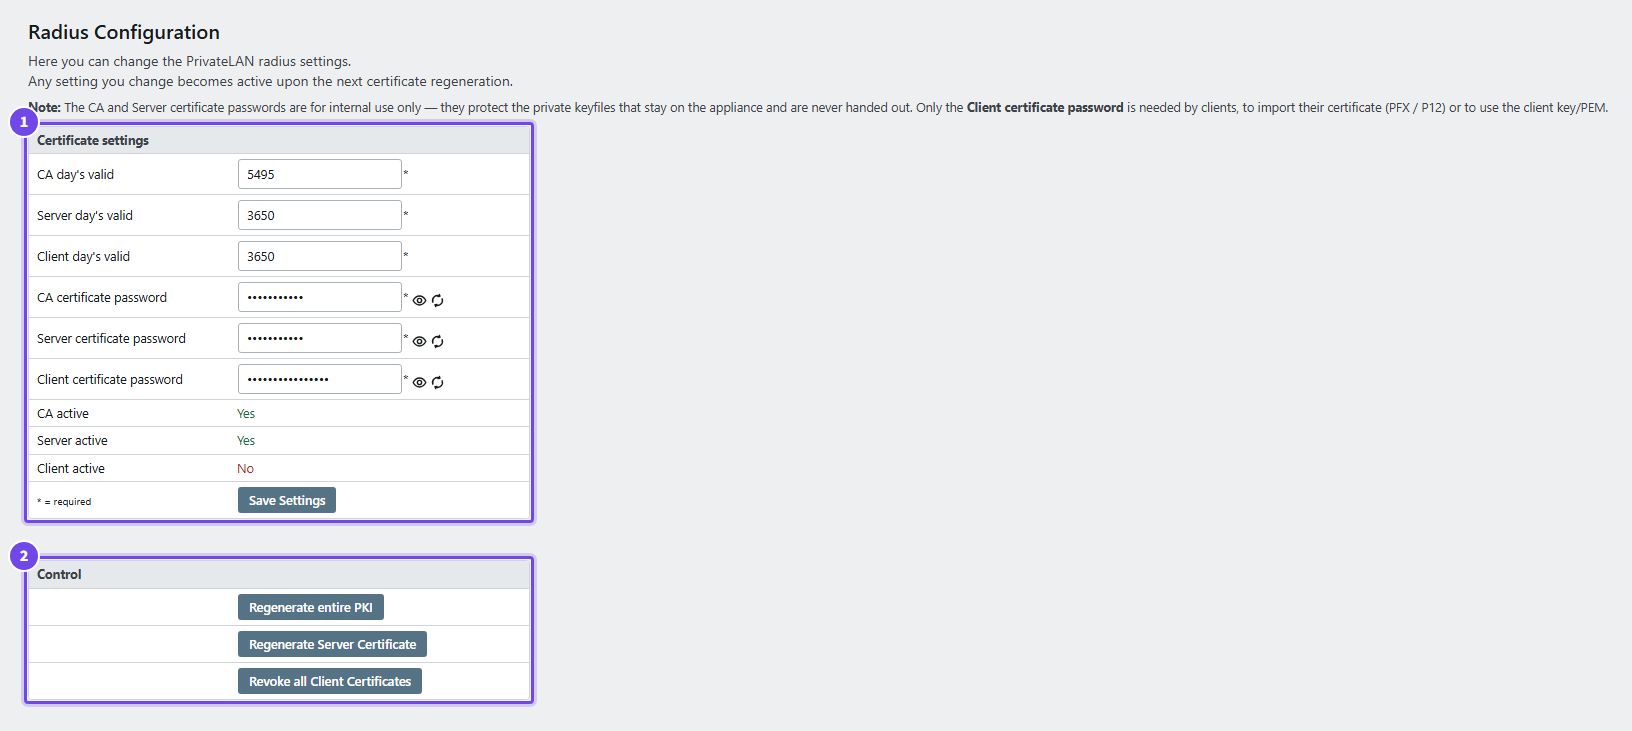
- Certificate settings — geldigheid in dagen en de certificaatwachtwoorden
- Control — de PKI of het servercertificaat opnieuw maken, of alle clientcertificaten intrekken
Gebruik Provision om certificaten (opnieuw) te genereren en de RADIUS-service te herstarten na het wijzigen van deze instellingen.
Elke appliance krijgt een eigen CA. De CA die met de installatie-image meekomt, wordt automatisch vervangen wanneer het standaardwachtwoord van de beheerder wordt gewijzigd, op hetzelfde moment als het certificaat van de webinterface, met nieuwe willekeurige CA- en serverwachtwoorden (zichtbaar op de RADIUS-configuratiepagina). Zijn er op dat moment al clientcertificaten uitgegeven, dan laat de appliance de CA ongemoeid en genereert u hem zelf opnieuw met Regenerate entire PKI.
Monitoring
Het RADIUS-overzicht toont:
- De meest recente authenticatiegebeurtenissen en foutmeldingen uit het RADIUS-logboek
- De status van het CA- en servercertificaat (common name, alternatieve namen, uitgiftedatum, vervaldatum en resterende geldigheid)
- Een downloadbare Certificate Revocation List (CRL) met ingetrokken clientcertificaten
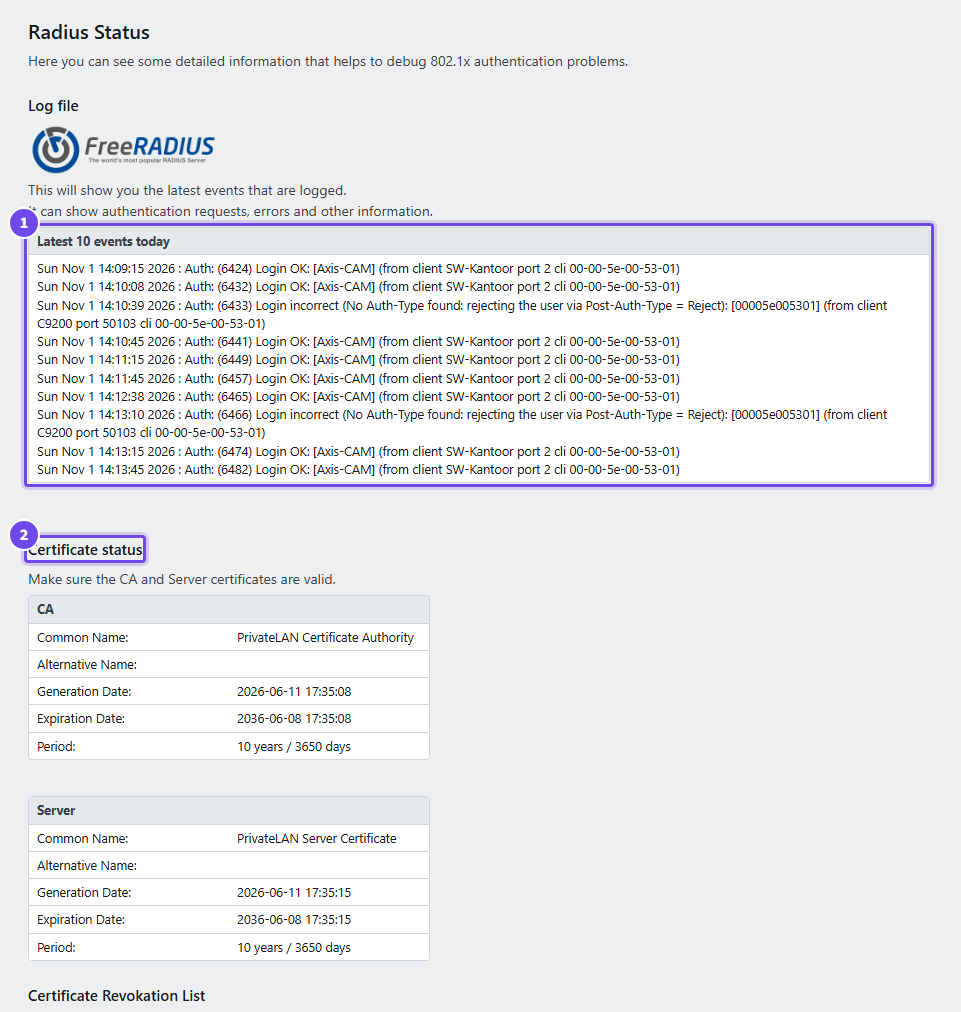
- Laatste gebeurtenissen — de meest recente authenticaties, toegestaan en geweigerd
- Certificate status — de CA en het servercertificaat met hun datums
Elke geslaagde aanmelding eindigt met (certificate <naam>): de naam in het clientcertificaat bij een aanmelding met EAP-TLS, none bij MAB en PEAP. De naam tussen de blokhaken stuurt het apparaat zelf, en sommige apparaten sturen daar iets onleesbaars, getoond als [????]; het certificaat noemt ze toch, en de appliance herkent het apparaat eraan.
Hoe het samenhangt
Elke switch die PrivateLAN beheert, wordt zowel geregistreerd als switch (zie Switchbeheer) als — voor 802.1x — als RADIUS-client met hetzelfde beheer-IP-adres. De switch en de RADIUS-server authenticeren elkaar met het shared secret, terwijl apparaten die op switchpoorten worden aangesloten zich authenticeren met certificaten die zijn uitgegeven door de CA van PrivateLAN.
