
Software-updates
PrivateLAN houdt zichzelf up-to-date via een ingebouwd updatemechanisme. Deze pagina legt uit wat er wordt bijgewerkt, hoe, en hoe u kunt controleren wat er is geïnstalleerd.
Updates uitvoeren
De updatepagina toont beschikbare updates met hun omschrijving en changelog. Van hieruit kunt u:
- De update installeren die de appliance aanbiedt: normaal de nieuwste versie, of eerst een tussenversie als de nieuwste niet direct op uw huidige versie geïnstalleerd kan worden
- Automatische updates in- of uitschakelen (Linux-beveiligingsupdates worden altijd automatisch toegepast en kunnen niet worden uitgeschakeld)
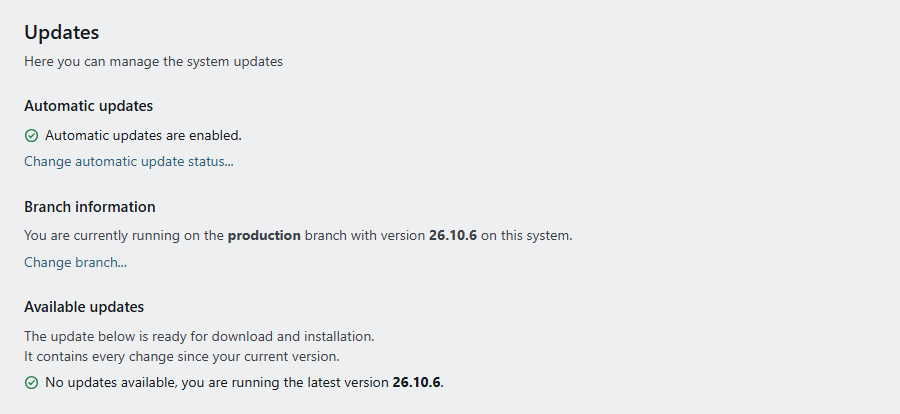
Beheerders kunnen daarnaast de updatebranch kiezen:
- Production — alleen stabiele releases (
x.y.z) - Development — bevat ook pre-release versies (
x.y.z-dev,x.y.z-rc, ...). Die worden alleen aan de eigen systemen van PrivateLAN aangeboden.
Hoe updates worden geleverd
De appliance haalt zijn updates op bij de releasedienst van PrivateLAN en installeert een update pas na twee controles: de release draagt de handtekening van PrivateLAN, en elk gedownload bestand is precies wat er ondertekend is. Een release die een van beide controles niet doorstaat, wordt niet geïnstalleerd. De appliance bevat geen kopie van de softwarerepository's van PrivateLAN en ook geen sleutel daarvoor: alleen de bestanden van de versie die hij draait, en die van de vorige versie, zodat een mislukte update teruggedraaid kan worden.
- Koppeling met de licentie. De releasedienst levert alleen updates aan een appliance waarvan de licentie gekoppeld is aan de eigen updatesleutel van de appliance. Die sleutel wordt gemaakt zodra het standaard admin-wachtwoord gewijzigd is, en elke licentie die u daarna aanvraagt bevat hem. System > License toont of de koppeling in orde is; zie Licenties. Een appliance zonder internettoegang heeft de koppeling niet nodig: die wordt offline bijgewerkt, zie hieronder.
- Wat de updatecontrole verstuurt. Een appliance met internettoegang vraagt de releasedienst elk uur, bij iedere update en, als u de updatepagina opent, hooguit eens per tien minuten (op de branch Development eens per minuut) om de beschikbare versie. Deze controle staat los van de telemetrie-instelling: zonder deze controle kan de appliance geen beveiligingsupdates ontvangen. Een gekoppelde appliance ondertekent zijn verzoeken en stuurt de instantie-ID, de geïnstalleerde versie, de branch en een vingerafdruk van de virtuele machine mee; een appliance die nog niet gekoppeld is, vraagt alleen welke versies beschikbaar zijn. Er worden geen gegevens uit uw netwerk meegestuurd: geen configuratie, apparaten, gebruikers of logregels. PrivateLAN bewaart het logboek van de verzoeken 180 dagen en slaat IP-adressen alleen op als hash met een geheime sleutel; zie de privacyverklaring.
- Tussenversies. Sommige releases kunnen alleen vanaf een bepaalde versie geïnstalleerd worden. De updatepagina meldt dat dan, en de update installeert eerst de tussenversie; een volgende update brengt u naar de nieuwste.
- Versie 26.10.3. Vanaf deze versie heeft elke appliance eigen sleutels voor de inloggegevens die hij opslaat: switchlogins en SSH-sleutels, sleutels voor tweestapsverificatie, inloggegevens van camera's en webhooks, en de sleutel voor een on-premises AI-dienst. De appliance maakt ze aan wanneer hij in gebruik wordt genomen. Een appliance op 26.10.2 of eerder kan niet naar 26.10.3 of later worden bijgewerkt, online noch offline; installeer in plaats daarvan een nieuwe VM-image (zie Offline updates). Een appliance op 26.10.3 of later kan niet terug naar 26.10.2 of eerder, omdat die versies zijn inloggegevens niet kunnen lezen.
- Mislukte updates. Mislukt een update, dan zet de appliance al zijn software terug naar de versie die hij daarvoor draaide.
Geen internettoegang
Een appliance die het internet niet kan bereiken, heeft geen plek om updates vandaan te halen. Zo'n systeem werkt u offline bij, door de OS-schijf te vervangen door die uit een nieuwere VM-image terwijl de database- en logschijf gekoppeld blijven. Zie Offline updates.
Herstart vereist
Sommige updates, doorgaans Linux-beveiligingsupdates, vereisen een herstart om effect te hebben. In dat geval wordt een herstartbanner getoond met een knop om het systeem direct opnieuw te starten. Na het klikken herstart het systeem na een korte aftelling en controleert PrivateLAN automatisch wanneer het weer online is.
Automatisch zelfherstel
PrivateLAN bewaakt continu zijn eigen kernservices — de webinterface, database, RADIUS-authenticatie, antivirus en systeemlogging — én de webapplicatie zelf. Werkt er iets niet meer, dan probeert de appliance dit zelf te herstellen, zonder dat u iets hoeft te doen.
Om niet te reageren op kortstondige haperingen (zoals de korte herstarts van services tijdens een normale update), grijpt de bewaking pas in wanneer een probleem daadwerkelijk enkele minuten aanhoudt, en blijft ze volledig buiten beeld zolang er een update loopt.
Wordt een aanhoudend probleem vastgesteld, dan verloopt het herstel in oplopende stappen:
- De betrokken service(s) herstarten. Geeft de webinterface fouten, dan worden eerst de webcomponenten herstart.
- De huidige installatie opnieuw toepassen. Was herstarten niet genoeg, dan draait de appliance zijn eigen update-/uitrolproces opnieuw om de configuratie te repareren — ook als u automatische updates heeft uitgeschakeld.
- Herstarten als laatste redmiddel. Alleen als de vorige stappen niet hielpen én ook de netwerkauthenticatie (RADIUS) niet meer werkt, herstart de appliance zichzelf. Zolang RADIUS uw apparaten nog authenticeert, blijft uw netwerk werken, dus een verstorende herstart wordt bewust vermeden. Automatische herstarts gebeuren alleen op productiesystemen en zijn begrensd om herstartlussen te voorkomen.
Elke herstelactie wordt lokaal gelogd en, als telemetrie is ingeschakeld, aan ons team gemeld zodat we proactief kunnen opvolgen. Beheerders kunnen de controle handmatig via SSH uitvoeren om een live statusoverzicht van alle bewaakte services te zien.
Firmware-updates
Elke update controleert ook of er een firmware-update voor het apparaat beschikbaar is (bijvoorbeeld een update van de UEFI Secure Boot-intrekkingsdatabase) en toont een banner op de updatepagina wanneer dit het geval is. In tegenstelling tot software-updates worden firmware-updates niet automatisch toegepast — een mislukte firmware-update brengt meer risico met zich mee dan een mislukte software-update, dus is een bevestiging vereist. Klik op Apply firmware update op de banner om deze rechtstreeks vanaf de updatepagina te beoordelen en toe te passen; SSH-toegang is niet nodig. Als de update een herstart vereist om effect te hebben, verschijnt daarna de vertrouwde herstartbanner.
Changelog
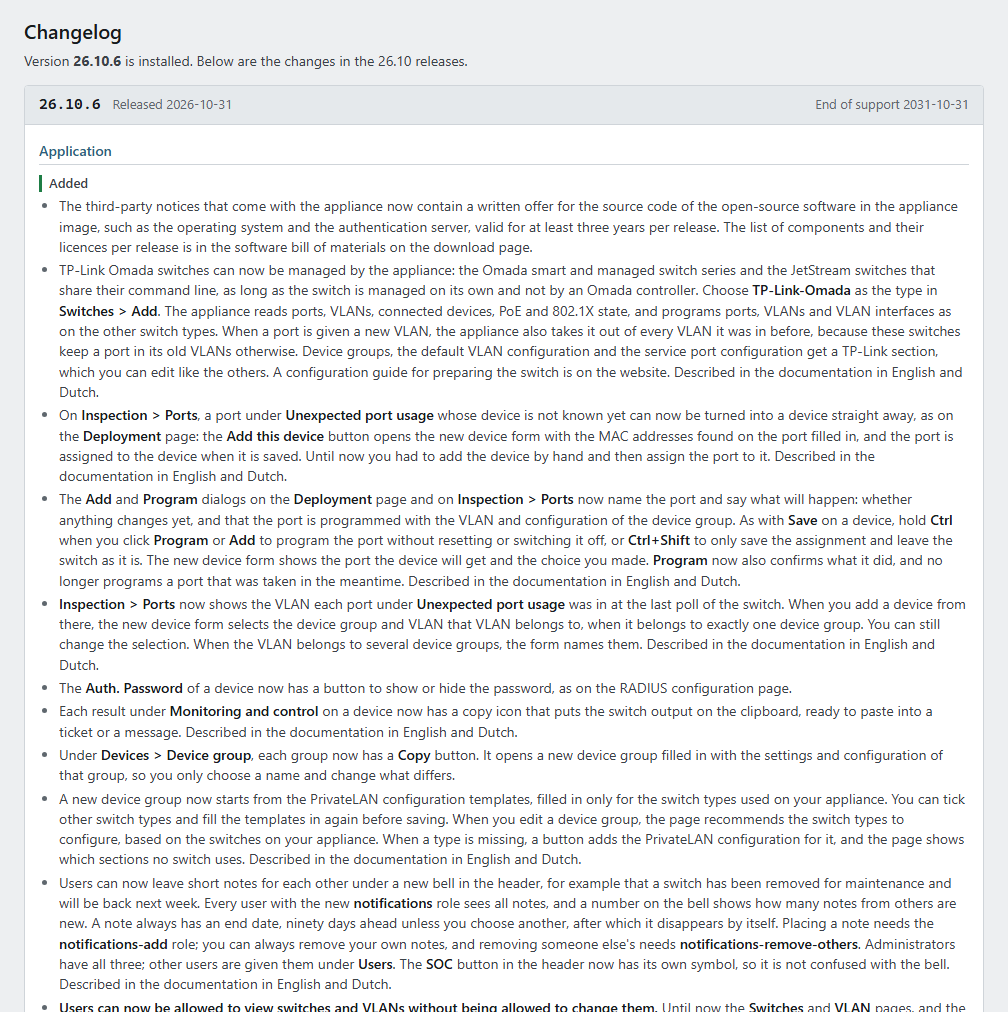
De changelogpagina toont de releasenotities van de releases uit dezelfde reeks als de geïnstalleerde versie - bij 26.9.5 bijvoorbeeld die van elke 26.9-release - zodat u precies kunt zien wat er is veranderd voor of na een update. De releasenotities van oudere reeksen staan op de website van PrivateLAN.
Software Bill of Materials (SBOM)
PrivateLAN kan een Software Bill of Materials (SBOM) genereren in CycloneDX/JSON-formaat, met alle softwarecomponenten in het systeem en een SHA256-hash ter verificatie. Dit is nuttig voor naleving van de Europese Cyber Resilience Act (CRA) en voor uw eigen beveiligingsaudits.
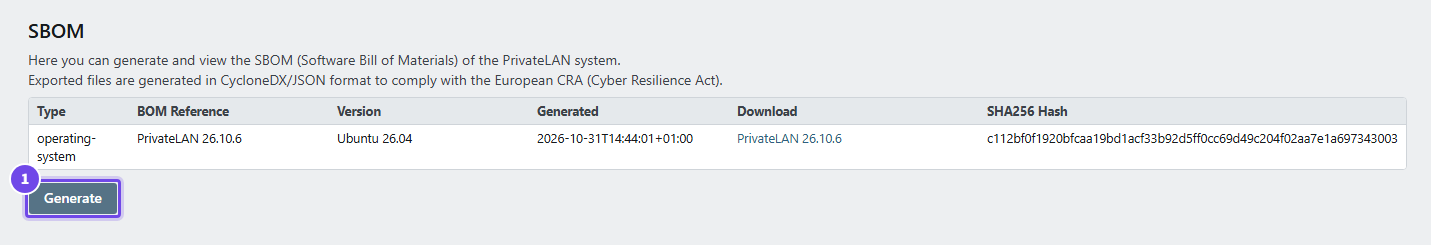
- Generate — maakt een nieuwe SBOM van het geïnstalleerde systeem
Antivirusdefinities
De ClamAV-antivirusengine die PrivateLAN gebruikt, heeft regelmatig bijgewerkte virusdefinities nodig. De huidige datum van de definities wordt getoond op de beveiligingspagina. Heeft de appliance geen internettoegang, dan kunnen de definitiebestanden (main.cvd, daily.cvd, bytecode.cvd) handmatig worden geüpload.
